 devgo.cn
网站通知本来是个正经功能:新消息提醒、日程提醒、服务状态变更。但诈骗者把它变成了一条持久通道——假病毒警告、假安全警报,一条接一条。
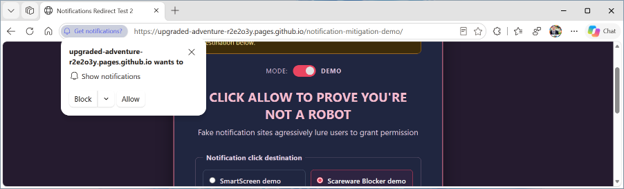
套路并不复杂:用一个页面诱导你点"允许",常见话术是"证明你不是机器人"或者"完成一步验证"。一旦点了允许,这个站点就拿到了反复触达你的机会。更麻烦的是,即使你关掉了原来的页面,通知仍然能把你拉回诈骗页,一次又一次。
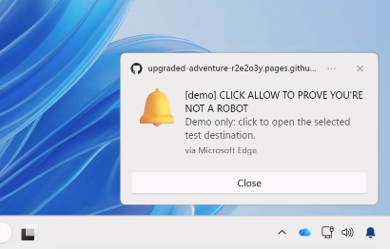
从用户举报里看出模式
Edge 的 Scareware blocker 在符合条件的 PC 上默认开启已有一年多,每天直接保护数万用户;而它产生的举报还能喂给 Microsoft Defender SmartScreen,让保护面扩大到每天数百万用户。微软给出的数字是:预览期观察到每一条举报大约能再保护 50 个用户。
真正有意思的是他们复盘举报时发现的规律:很多诈骗的起点,就是一条网站通知。通知不只是打扰,它在把人反复拽回那些 SmartScreen 或 Scareware blocker 本来能拦住的页面。
这条路一旦看清楚,处置点就可以往前移:不是等用户点进诈骗页再拦,而是直接掐掉那个站点的通知权限。
两个具体改动
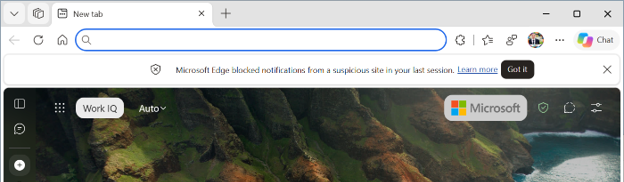
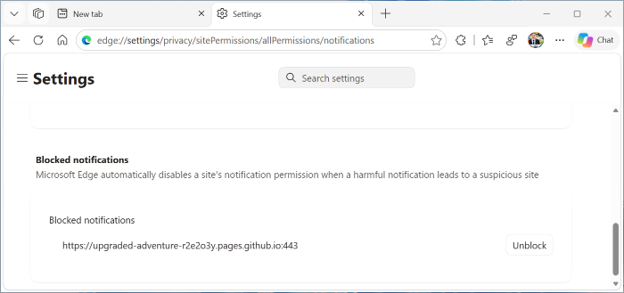
从 Edge 156 开始,当 SmartScreen 或 Scareware blocker 判定某条诈骗是通过通知推送的,Edge 会自动禁用发送该通知的站点。下次启动浏览器时会有一条信息栏解释发生了什么;如果用户认为封错了,可以在设置里查看被禁用的站点并手动解除。
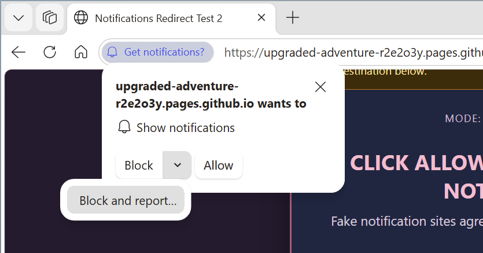
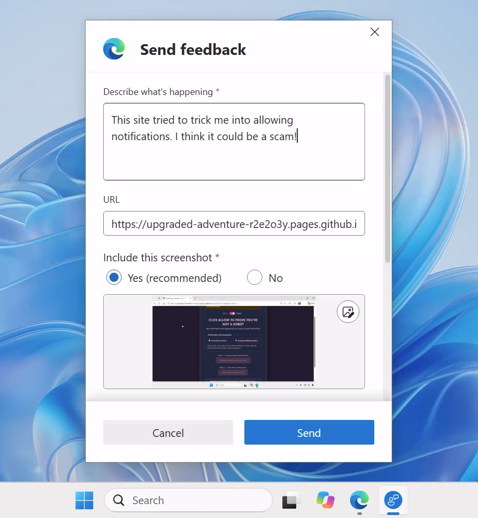
第二个改动是在源头加一个举报入口。通知权限弹窗里,"阻止"旁边多了一个菜单项"阻止并举报",可以附上请求通知的 URL 和那张诱导页面的截图。这样在第一条滥用通知送达之前,SmartScreen 就已经拿到了证据。
值得借鉴的地方
一是把用户举报当成检测信号,而不是只当客服渠道。单条举报的价值有限,但把它和端侧检测、云端信誉连起来,就能从一个用户的遭遇推导出对一群人的保护。
二是处置要可撤销。自动禁用通知是"有罪推定",所以必须留一条用户可复核、可恢复的路径,否则误伤的成本会落到正常站点头上。
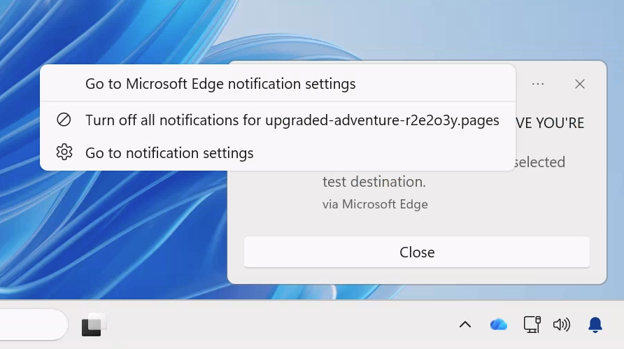
三是把防线前移到权限请求的那一刻——这比事后拦截便宜得多,也少了一次用户被吓到的经历。当然,用户始终可以直接在通知上点"…"关掉某个站点,只是假警报的按钮设计得就是要让你点错,所以别指望这条兜底路径。
内容与图片版权归原作者所有 · 原文: https://blogs.windows.com/msedgedev/2026/11/02/client-side-threat-detection-how-scareware-blocker-uncovered-malicious-notification-abuse/